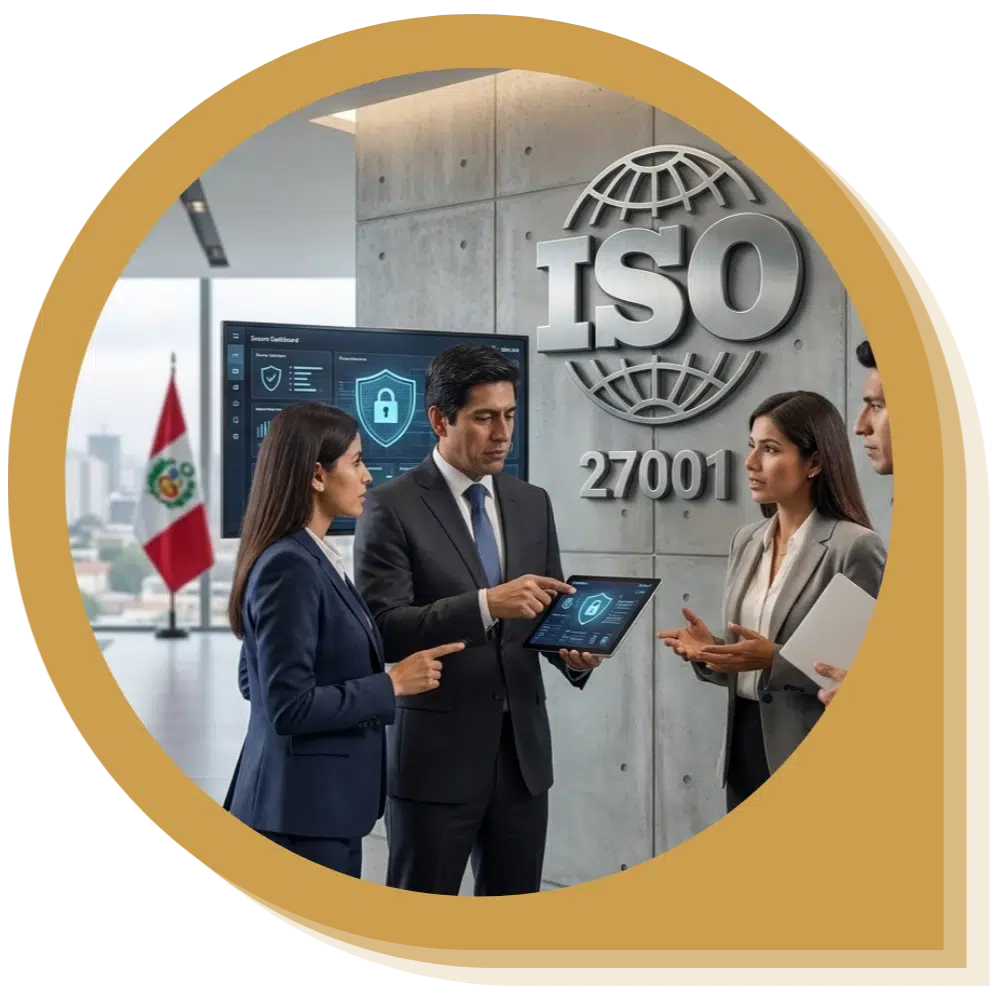
Protege la información crítica de tu empresa, gestiona riesgos y fortalece la confianza de tus clientes con la norma ISO/IEC 27001 que permite proteger sus datos contra accesos no autorizados, ciberataques, filtraciones y pérdidas de información.
La ISO/IEC 27001 es una norma internacional que establece los requisitos para implementar un Sistema de Gestión de Seguridad de la Información. Su objetivo es:
Obtener la certificación ISO 27001 demuestra un compromiso sólido con la seguridad de la información, lo que refuerza la confianza y competitividad en el mercado.

Confidencialidad

Integridad

Disponibilidad

Gestión de riesgos

Cumplimiento normativo

Mejora continua
Identifica amenazas antes de que afecten tus sistemas.
Protege datos sensibles frente a accesos no autorizados.
Demuestra seguridad y fortalece la confianza empresarial.
Cumple requisitos de seguridad y accede a nuevas oportunidades.
Alinea tu organización con requisitos legales vigentes.
Mantén disponible la información ante posibles incidentes.
La norma es especialmente recomendada para organizaciones que manejan datos sensibles y necesitan garantizar la seguridad de su información:

Tecnología

Software

Fintech

Salud

BPO

Ecommerce

Telecomunicaciones

Servicios profesionales
Obtén asesoría especializada y acompáñate de expertos en todo el proceso.
Descubre cómo QUAMA puede ayudar a tu organización a evolucionar hacia un futuro sostenible.
Av. Alfredo Benavides N.° 1944, Piso 9, Of. 35, Miraflores, Lima, Perú
(+51) 952 187 856
hola@quama.pe
Escríbenos y te asesoramos
Respuesta en menos de 24 horas hábiles
Déjanos tus datos y te enviaremos a tu correo el checklist de requisitos ISO 9001:2026, para que puedas evaluar en qué punto se encuentra tu empresa.
Solo recibirás el checklist en tu correo. Si no lo ves en unos minutos, revisa tu bandeja de spam o correos no deseados.
Obtén un prediagnóstico gratuito con nuestros especialistas y conoce el porcentaje de avance de tu sistema de gestión.
*Completa el formulario y un asesor te contactará.