En un entorno donde la información es el activo más valioso, contar con un sistema de gestión robusto para protegerla ya no es una opción, sino una necesidad estratégica. La norma internacional ISO/IEC 27001:2022 establece un marco sistemático, auditable y adaptable que permite diseñar, implementar y mantener un Sistema de Gestión de Seguridad de la Información (SGSI) eficaz y sostenible.
Este artículo está diseñado para brindar a las organizaciones peruanas una guía clara sobre cómo estructurar un SGSI desde cero, incluyendo los procesos, controles y pasos clave para garantizar la protección integral de la información.
¿Qué es un SGSI y por qué estructurarlo correctamente?
Más allá de la certificación ISO 27001, el verdadero valor de esta norma radica en la creación de un sistema de gestión que funcione de manera continua, adaptable y alineada a los objetivos del negocio.
Un SGSI bien estructurado permite a las organizaciones:
- Anticiparse a brechas de seguridad y ciberataques.
- Adaptarse a los cambios regulatorios, como las actualizaciones de la Ley N.º 29733 de Protección de Datos Personales.
- Generar confianza en clientes, inversionistas y socios estratégicos.
- Promover una cultura de seguridad sostenible y orientada a la mejora continua.
Pasos para estructurar un SGSI interno efectivo según ISO 27001
1. Comprender el contexto de la organización
Antes de iniciar cualquier documento, es crucial:
- Analizar factores internos y externos.
- Definir el alcance del SGSI con claridad.
- Identificar las partes interesadas y sus expectativas en seguridad.
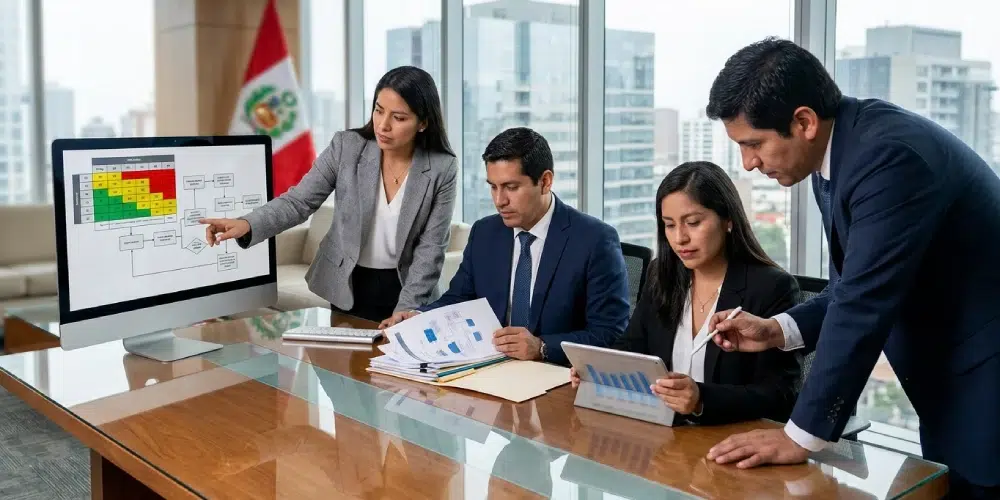
2. Evaluación de riesgos y oportunidades
El corazón de la norma ISO 27001 está en la gestión del riesgo.
- Aplica una metodología estructurada para identificar amenazas y vulnerabilidades.
- Evalúa la probabilidad e impacto de cada riesgo.
- Prioriza y aplica los controles más adecuados para cada situación.
3. Controles y la Declaración de Aplicabilidad (SoA)
- Selecciona los controles pertinentes del Anexo A de la ISO/IEC 27001:2022.
- Documenta en la SoA qué controles se aplican, cuáles no, y las razones correspondientes.
- Asegúrate de que las decisiones estén alineadas con los riesgos identificados y las políticas de la organización.
4. Documentación funcional
Evita la burocracia innecesaria. La documentación debe ser útil, no extensa.
- Registra únicamente lo esencial: políticas, procedimientos, registros y planes.
- Asegura que cada documento refleje la operación real y sea comprendido por el personal que lo usa.
5. Formación y concientización
Un SGSI es tan fuerte como su equipo humano.
- Capacita de manera continua a los colaboradores en sus responsabilidades de seguridad.
- Refuerza la cultura de prevención mediante campañas de ciberseguridad y simulacros de phishing.
6. Monitoreo y mejora del SGSI
La mejora continua es la base del sistema.
- Define indicadores de desempeño (KPIs) que midan la eficacia del SGSI.
- Ejecuta auditorías internas periódicas y revisiones por la dirección.
- Corrige desviaciones y fortalece los controles con base en los resultados obtenidos.
Procesos operativos esenciales para un SGSI funcional
| Proceso | Finalidad estratégica |
|---|---|
| Gestión de activos | Clasificar, etiquetar y proteger la información según su valor y criticidad. |
| Control de accesos | Limitar accesos en función del rol y la necesidad operativa. |
| Seguridad física y lógica | Proteger infraestructura, servidores y dispositivos. |
| Continuidad del negocio | Prepararse ante interrupciones y garantizar una recuperación rápida. |
| Evaluación de proveedores | Asegurar que los terceros manejan bien tu información. |
| Gestión de incidentes | Detectar, registrar, notificar y resolver eventos de seguridad de manera oportuna. |
Controles relevantes del Anexo A ISO/IEC 27001:2022
Entre los controles más aplicados y efectivos destacan:
- Cifrado de datos sensibles para garantizar la confidencialidad.
- Respaldo periódico de información crítica para asegurar la disponibilidad.
- Seguridad en dispositivos móviles y políticas BYOD.
- Supervisión de registros y eventos para detectar anomalías.
- Gestión de vulnerabilidades para anticiparse a ataques.
Consejo: la clave no está en implementar todos los controles, sino en seleccionar los necesarios según los riesgos reales de tu organización.
¿Cómo integrar el SGSI con otros sistemas de gestión?
Gracias a su estructura de alto nivel (HLS), la norma ISO 27001 puede integrarse fácilmente con otros sistemas de gestión como:
- ISO 9001 (Calidad)
- ISO 14001 (Medio Ambiente)
- ISO 45001 (Seguridad y Salud en el Trabajo)
Esto permite desarrollar un Sistema Integrado de Gestión (SIG) que evita la duplicidad de esfuerzos, optimiza recursos y mejora la coherencia organizacional.
La norma ISO 27001 es una guía poderosa, pero el éxito está en su aplicación diaria.
Da el siguiente paso con Quama
¿Necesitas ayuda para estructurar o fortalecer tu SGSI? En Quama, acompañamos a las organizaciones en la implementación de ISO 27001 desde una visión estratégica, práctica y alineada a los desafíos legales y operativos del Perú.
Contamos con un equipo de consultores especializados que te guiarán desde la planificación hasta la auditoría interna, garantizando una implementación eficiente y resultados tangibles.
👉 Descubre nuestro servicio de implementación ISO 27001 y comienza a fortalecer la seguridad de tu información con un enfoque integral y profesional.